Audyt zgodności z NIS2
Wejdź na wyższy poziom compliance z NIS2
Audyt NIS2 to pierwszy krok w dostosowaniu organizacji do wymogów dyrektywy – pozwala ocenić poziom zgodności oraz zidentyfikować luki bezpieczeństwa. Przeprowadzenie go jest niezbędne dla zarządu, który w świetle dyrektywy ponosi osobistą odpowiedzialność za cyberbezpieczeństwo i narażony jest na wysokie kary w przypadku braku zgodności z wymaganiami.
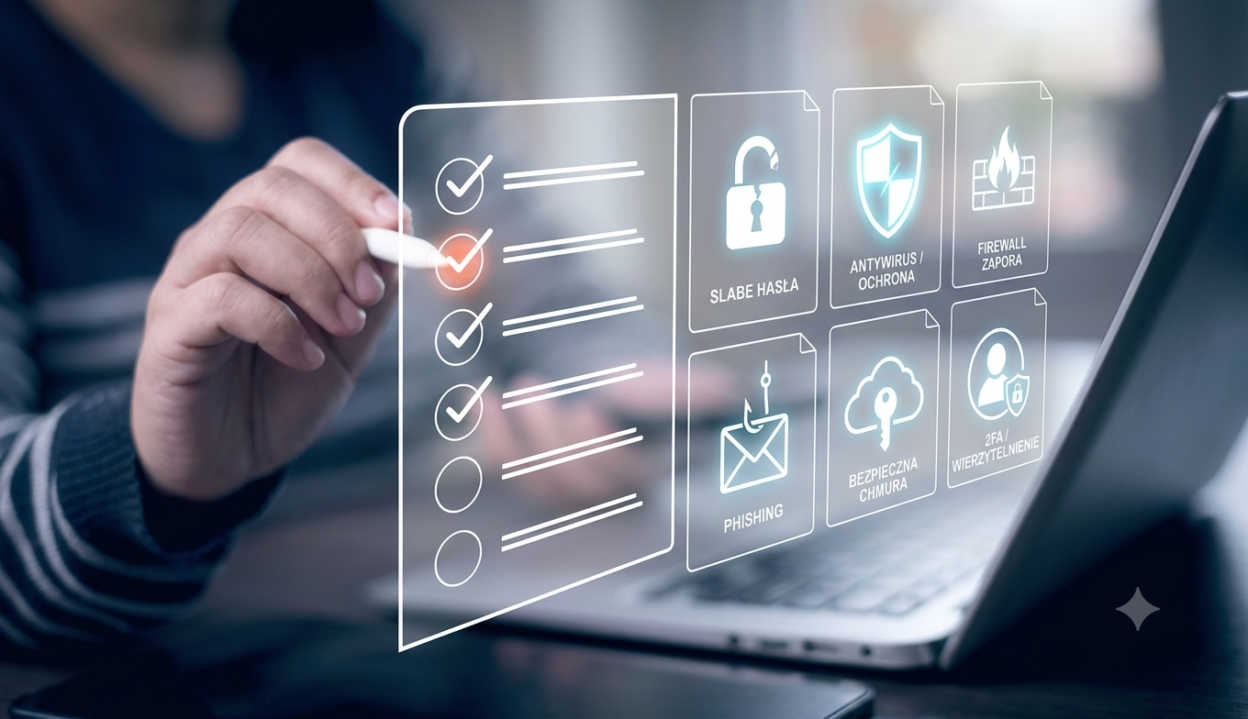
Główne weryfikowane obszary podczas badania zgodności z NIS2
Osiągnij compliance z NIS2 w 4 krokach
Ryzyka i priorytety w jednym raporcie
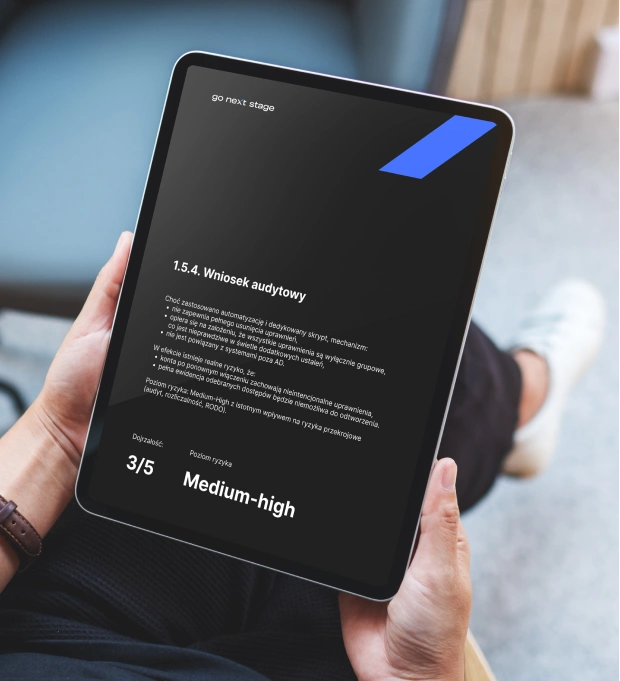
Zyskaj pełny obraz luk bezpieczeństwa podzielony według:
- charakteru ryzyka,
- krytyczności ryzyka,
- realnych konsekwencji biznesowych.
Dzięki temu od razu będziesz wiedział, co jest priorytetem i jak rozplanować kolejne działania.
Audyt + narzędzia
Audyt to nie wszystko
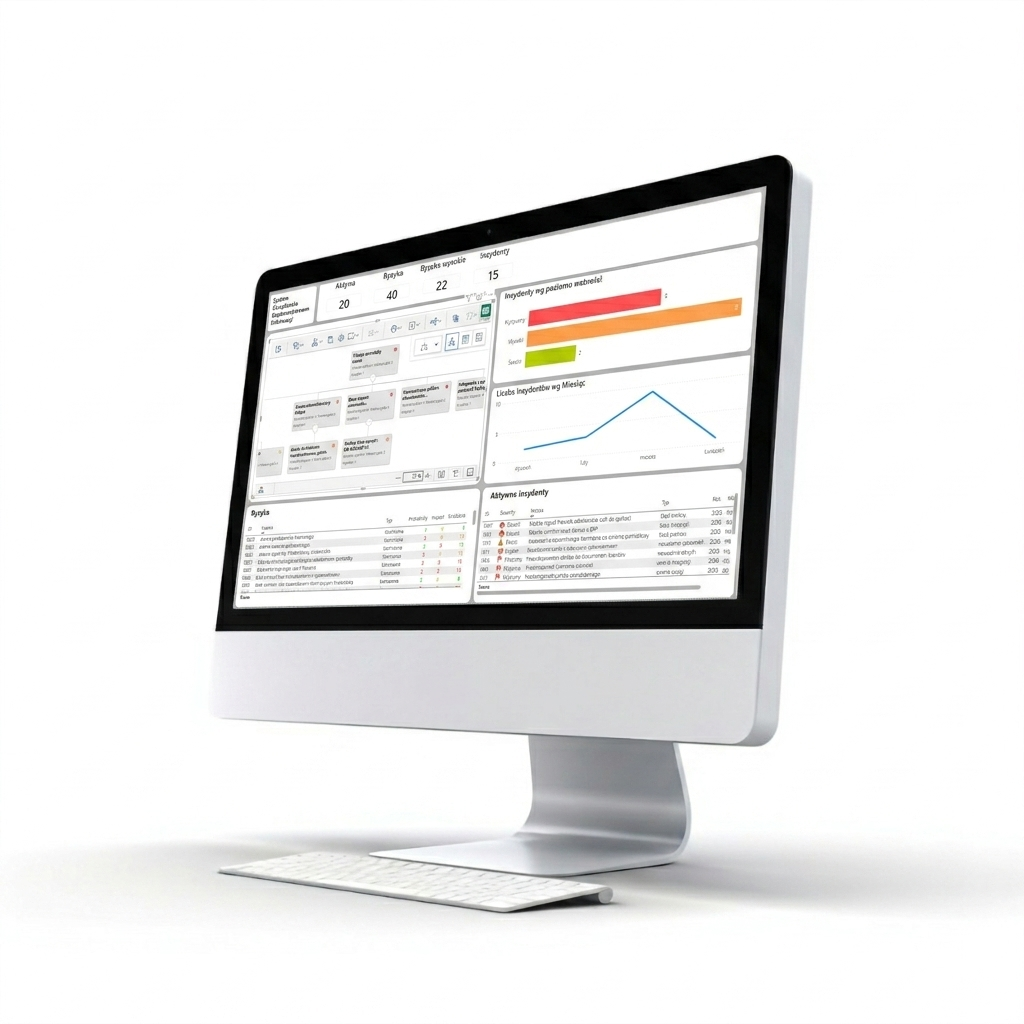
Wesprzemy Cię także w działaniach naprawczych. Wdrożymy za Ciebie zasady bezpieczeństwa i zgodności, naprawimy błędne ustawienia chmury czy serwerów, usuniemy zbędne uprawnienia, a nawet wdrożymy aplikację do zarządzania Systemem Bezpieczeństwa Informacji (SZBI): GoSecure. To narzędzie, które pomoże Ci zarządzać bezpieczeństwem w sposób uporządkowany i audytowalny – czyli dokładnie tak, jak wymaga tego dyrektywa NIS2.
Omów lub rozwiń zakres audytu NIS2
Porozmawiajmy o Twoich priorytetach, celach oraz aktualnej sytuacji firmy.
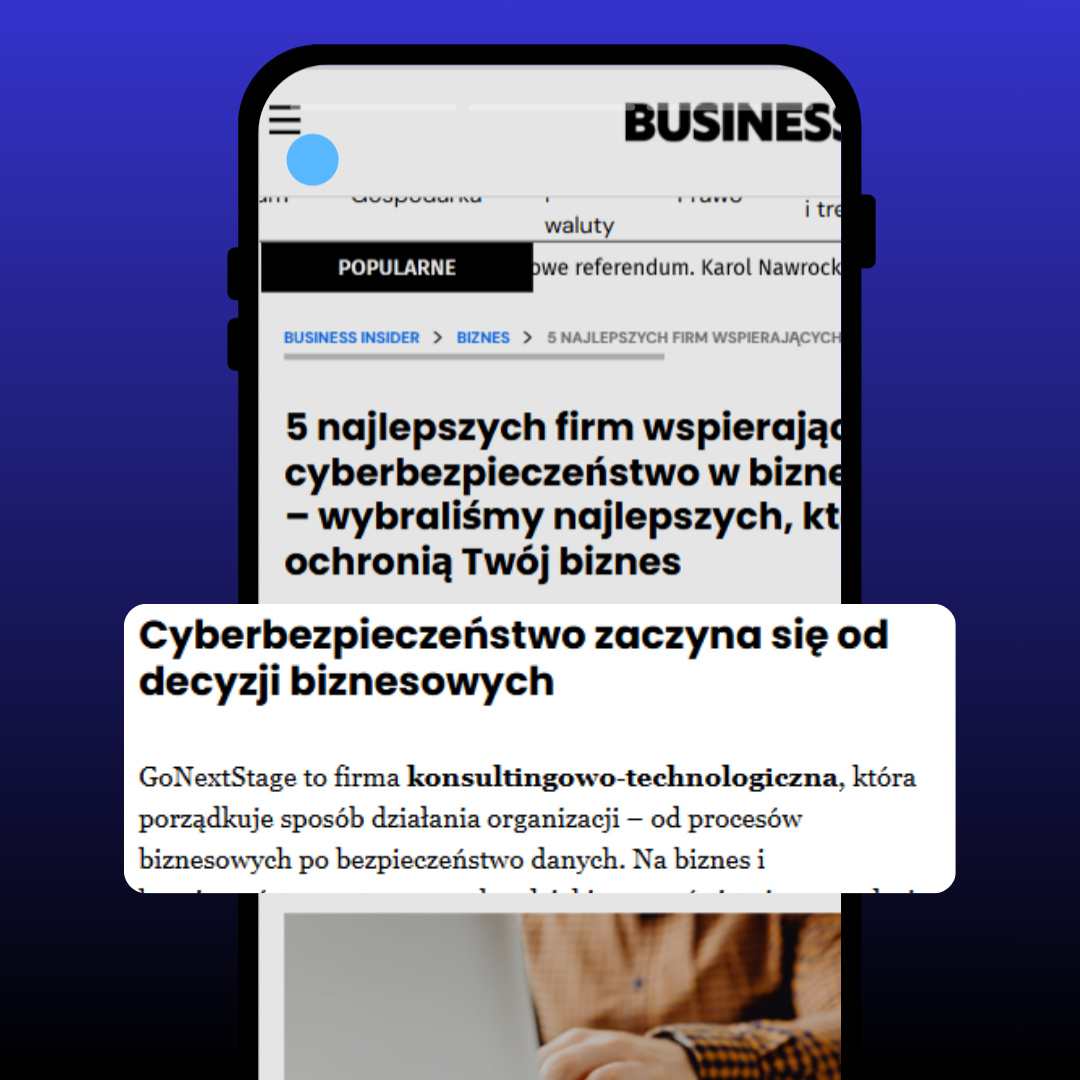
Jesteśmy w top 5
Zaufali nam
Wzmocnij compliance z NIS2. Sprawdź usługi uzupełniające
Działania Naprawcze i Optymalizacyjne
- Przygotowanie i realizacja planu hardeningu środowiska.
- Automatyzacja konfiguracji bezpieczeństwa (CIS, Microsoft Security Baselines).
- Usuwanie zbędnych uprawnień i kont, weryfikacja MFA, poprawa polityk dostępu.
- Wdrożenie zasad bezpieczeństwa i zgodności (Conditional Access, Compliance Policies).
Zarządzanie Urządzeniami i Tożsamościami
- Centralne zarządzanie laptopami, komputerami i urządzeniami mobilnymi.
- Standaryzacja konfiguracji, polityk bezpieczeństwa i aktualizacji.
- Automatyczne wdrażanie aplikacji i kontrola dostępu do danych firmowych.
- Integracja Microsoft Intune z Azure AD, Defenderem i Conditional Access.
- Ochrona danych poprzez MDM/MAM, szyfrowanie dysków, kontrolę kopiowania i druku.
Endpoint Security
- Zaawansowana ochrona urządzeń końcowych: wykrywanie i automatyczna reakcja na ataki.
- Analiza zachowań, izolacja zagrożonych urządzeń, automatyczne działania naprawcze.
- Monitorowanie w czasie rzeczywistym, analiza incydentów i raportowanie.
Ochrona Środowisk Serwerowych
- Wykrywanie zagrożeń, analiza logów i aktywności.
- Integracja z Microsoft Defender for Cloud.
- Automatyczne wdrażanie poprawek i rekomendacji bezpieczeństwa.
- Wsparcie dla środowisk hybrydowych (Azure, on-premise).
Zarządzanie i Optymalizacja Azure
- Projektowanie, konfiguracja i utrzymanie środowisk Azure.
- Kontrola kosztów i optymalizacja zasobów chmurowych.
- Wdrożenie zasad bezpieczeństwa i compliance (Defender for Cloud).
- Konfiguracja sieci, VPN, tożsamości.
- Kopie zapasowe, Disaster Recovery, monitoring i alertowanie.
Umów audyt NIS2
Zanim zaczniemy, prześlemy Ci kilka pytań. Ich wypełnienie jest konieczne, aby ruszyć dalej. Pomogą nam określić potrzebny zakres audytu.